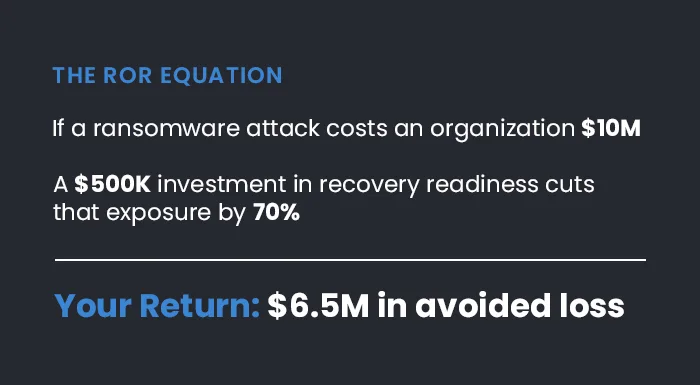
La inversión en ciberseguridad ha sido durante mucho tiempo reactiva: difícil de medir, más difícil aún de calcular el ROI. El Retorno sobre el Riesgo cambia eso. Trata la resiliencia cibernética como una inversión con un rendimiento calculable: no como un centro de costes, sino como un motor de reducción de riesgos al que se le asigna una cifra en dólares.
Las matemáticas son sencillas. Las brechas de recuperación son un riesgo empresarial cuantificable. Cada hora de inactividad, cada restauración fallida, cada pregunta sin responder tiene un costo. Cuando inviertes en la integridad de los datos y en la preparación para la recuperación, reduces esos costos. La diferencia es tu Retorno sobre el Riesgo.
Imagina a tu ingeniero de seguridad sénior en el momento en que suena la alarma. La dirección quiere respuestas. El negocio está caído. Y sin la validación de la integridad de los datos, cada pregunta que hacen se convierte en una pelota que tu equipo tiene que hacer malabarismos, hasta que alguien se le cae una.
¿Qué hosts fueron atacados? ¿Qué archivos? ¿Cuándo empezó? Sin alertas a nivel de contenido, esta es una investigación manual en decenas de sistemas. Pasan las horas. El alcance sigue sin estar claro.
El equipo dice: “No sabemos cuántos sistemas están afectados”. La dirección está esperando. El reloj sigue corriendo.
El equipo encuentra una copia de seguridad de la cual restaurar. ¿Pero está realmente limpia? Sin validación de integridad, es solo un archivo con una fecha. Podría estar infectado. Restaurar desde una copia de seguridad comprometida no soluciona el problema. Lo reinicia.
El equipo dice: “No podemos confirmar que la copia de seguridad esté limpia”. Cada hora de debate es otra hora de inactividad.
Las horas se convierten en un día. Un día se convierte en dos. Los ingresos se detienen. Se incumplen los acuerdos de nivel de servicio (SLA). Cada equipo tira en una dirección distinta, todos tirando de los mismos ingenieros sobrecargados. La dirección, el departamento legal, seguridad y finanzas quieren respuestas que nadie puede dar.
El equipo dice: “No tenemos un cronograma al que podamos comprometernos”. — La confianza se erosiona. La presión se intensifica.
Se abren los plazos de notificación regulatoria. Sin una pista de auditoría continua, no puede demostrar que los controles estaban en vigor. El equipo todavía está recuperando el entorno y ahora está generando la documentación de cumplimiento desde cero.
El equipo dice: “No podemos producir la evidencia de auditoría que están pidiendo”. — Exposición regulatoria además de una crisis operativa.
El equipo se compromete a un punto de recuperación. Horas después de iniciar la restauración —o una vez que se completa—, queda claro que la copia de seguridad también estaba infectada. El malware se reactiva. Se vuelve a la casilla de salida. Este es un desenlace demasiado común en la recuperación de ransomware.
El equipo dice: “La restauración falló. Tenemos que empezar de nuevo”. El tiempo de inactividad se duplica. Los costos se disparan. La confianza se desploma.
Ningún equipo por sí solo puede hacer malabarismos con todo esto a la vez. Cuando la carga se vuelve demasiado pesada, se toman decisiones bajo presión, se toman atajos y los errores se multiplican, y cada uno de ellos añade otra pelota a la prueba.
La recuperación de ransomware sigue un camino predecible. En cada etapa, tener —o no tener— datos validados determina si el equipo avanza o se queda estancado.
Identifica el alcance de inmediato. ¿Qué hosts? ¿Qué archivos? ¿Qué tipo de ataque? CyberSense expone esto en minutos, no en horas.
Comprenda lo que el ataque le hizo a los datos, archivo por archivo. Análisis de entropía, cambios de extensión, versiones originales frente a las cifradas.
Conoce tu última copia de seguridad limpia verificada con confianza. No una estimación basada en la fecha, sino un punto de recuperación confirmado y con contenido validado.
Ejecute la verificación de firmas de malware y las reglas YARA personalizadas en la copia de seguridad antes de restaurar. Proceda con pruebas, no con esperanza.
Confirme que el entorno restaurado está limpio. Genere una pista de auditoría continua que satisfaga a los reguladores automáticamente.
Aplica nuevas firmas y reglas YARA retroactivamente. Convierte cada incidente en una mejora sistémica. El sistema se vuelve más inteligente.
El rendimiento no es teórico. Se acumula en cada fase, desde el momento en que se despliega hasta cada evento de recuperación posterior.
Confianza en la recuperación desde el primer día. La validación de la integridad de los datos se activa en las copias de seguridad existentes y comienza a aportar valor de inmediato.
Días, no semanas o meses. Conocer tu punto de recuperación limpia de antemano convierte el caos en un plan ejecutable. Cada hora ahorrada es una cifra directa en dólares.
Un número en el que TI, Seguridad y Liderazgo pueden ponerse de acuerdo. El ROR convierte el riesgo cibernético vago en una métrica de negocio concreta: dólares protegidos, tiempo de inactividad reducido y requisitos de auditoría cumplidos.
Más eficaz que añadir capas de prevención únicamente. Un único punto de recuperación limpio confirmado elimina el coste de múltiples intentos de restauración fallidos y de investigaciones forenses prolongadas.
Cada análisis fortalece al siguiente. Las nuevas firmas de malware y las reglas YARA se aplican retroactivamente en todas las copias de seguridad anteriores. El sistema se vuelve más inteligente —y más valioso— con cada incidente.
Costo promedio del tiempo de inactividad de TI por hora (Gartner)
Complete el formulario para obtener más información sobre cómo implementar el marco de Retorno sobre el Riesgo en su organización.

