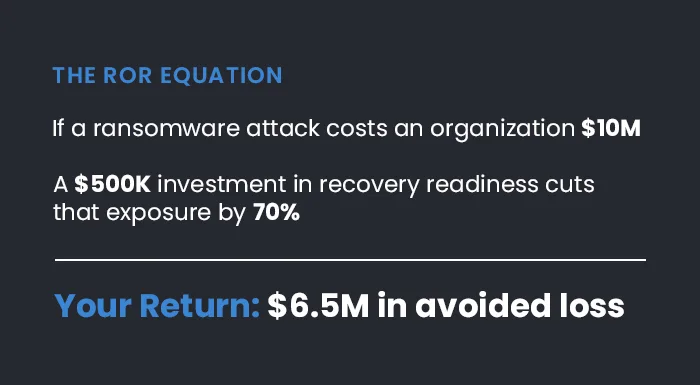
サイバーセキュリティへの投資は長らく受動的なものであり、測定が難しく、ROIの算出はさらに困難でした。「リスクに対するリターン(Return on Risk)」はその状況を変えます。サイバーレジリエンスを、算出可能なリターンを生む投資として扱います。それはコストセンターではなく、具体的な金額を伴うリスク低減エンジンなのです。.
計算は単純です。リカバリーのギャップは数値化可能なビジネスリスクです。ダウンタイムの1時間ごと、リストアの失敗ごと、未解決の疑問にはすべてコストがかかります。データの整合性とリカバリーへの備えに投資すれば、それらのコストを圧縮できます。その差分がリスクリターン(Return on Risk)となります。.
アラームが鳴り響いた瞬間を想像してください。経営陣は回答を求めています。ビジネスは停止しています。そして、データの完全性の検証がなければ、彼らが投げかけるすべての質問は、誰かが落とすまでチームがジャグリングし続けなければならないボールとなってしまいます。.
どのアドホストが攻撃を受けましたか?どのファイルですか?いつ始まったのですか?コンテンツレベルのアラートがなければ、これは数十台のシステムにわたる手動での調査となります。何時間も経過します。被害の範囲は依然として不明確です。.
チームの言葉:「影響を受けているシステムがいくつあるか分からない」――経営陣が待っている。時間がない。.
チームは復元用のバックアップを見つけます。しかし、それは本当にクリーンなものでしょうか?完全性の検証がなければ、それはただ日付がついたファイルに過ぎません。感染している可能性があります。侵害されたバックアップからの復元は、問題を解決するのではなく、再発させるだけです。.
チームは「バックアップがクリーンか確認できない」と言っている。議論に費やす1時間は、そのままさらなるダウンタイムの1時間となる。.
数時間が1日に変わり、1日が2日になる。収益は止まり、SLAは破られる。すべてのチームがバラバラの方向へ引っ張り合い、その全員が同じ過負荷状態のエンジニアにしがみついている。経営陣、法務、セキュリティ、財務のすべてが、誰も答えられない答えを求めている。.
チームが「確約できるスケジュールはありません」と言う。――信頼が揺らぎ、プレッシャーが高まる。.
規制当局への報告期間が始まります。継続的な監査証跡がなければ、統制が適切に機能していたことを証明できません。チームは依然として環境の復旧作業に追われており、ゼロからコンプライアンス文書を作成せざるを得ない状況です。.
チームの言葉:「彼らが求めている監査証拠は提出できません」 — 運用上の危機に加え、規制上のリスクも抱えている。.
チームは復旧ポイントへのロールバックを実行する。復元作業の最中、あるいは完了してから数時間後、そのバックアップも感染していたことが判明する。マルウェアが再活性化するのだ。ふりだしに戻ってしまう。これは、ランサムウェアからの復旧において、あまりにもよくある結末である。.
チーム:「復元に失敗しました。やり直す必要があります。」——ダウンタイムは倍増し、コストは急増し、信頼は失墜する。.
どのチームであっても、これを一度にすべてこなすことは不可能です。負担が大きくなりすぎると、プレッシャーの中で決断が下され、手抜きが行われ、ミスが増幅していきます。そしてその一つひとつが、試練という名のボールをさらに増やしていくのです。.
ランサムウェアからの復旧は予測可能なプロセスをたどります。各段階において、検証されたデータ整合性があるかないかによって、チームが前進できるか、それとも足止めされるかが決まります。.
即座に範囲を特定せよ。どのホストか?どのファイルか?どのような種類の攻撃か?CyberSenseはこれを数時間ではなく、数分で明らかにします。.
攻撃がデータにどのような影響を与えたかをファイル単位で把握します。エントロピー分析、拡張子の変更、オリジナル版と暗号化された版の比較などを行います。.
最後に検証されたクリーンなバックアップを確信を持って把握できます。日付に基づく推測ではなく、内容が検証された確実なリカバリポイントです。.
復元前にマルウェア署名検証とカスタムYARAルールをバックアップに対して実行してください。希望ではなく、証拠に基づいて進めましょう。.
復元された環境がクリーンであることを確認してください。規制当局を自動的に満足させる継続的な監査証跡を生成します。.
新しいシグネチャとYARAルールを過去のデータに遡って適用する。すべてのインシデントをシステムの改善につなげる。システムはより賢くなる。.
そのリターンは理論上のものではありません。デプロイの瞬間から、その後のすべてのリカバリーイベントに至るまで、あらゆるフェーズにおいて複利的に効果を発揮します。.
初日から信頼できるリカバリ。既存のバックアップに対してデータ整合性の検証が有効になり、すぐに効果を発揮します。.
週や月単位ではなく、数日単位。事前にクリーンなリカバリポイントを把握することで、混乱を実行可能な計画に変えることができます。節約できた1時間は、そのまま金銭的な価値になります。.
IT、セキュリティ、リーダーシップの全員が合意できる数値。ROR(リスク・オブ・リターン)は、曖昧なサイバーリスクを具体的なビジネス指標へと変換します:保護された資産、短縮されたダウンタイム、満たされた監査要件。.
予防レイヤーを追加するだけよりも効果的です。確実なリカバリポイントが1つあれば、失敗した複数回の復元試行や長期にわたるフォレンジック調査のコストを削減できます。.
すべてのスキャンが次のスキャンを強化します。新しいマルウェア署名とYARAルールは、過去のすべてのバックアップに遡って適用されます。インシデントが発生するたびに、システムはよりスマートに、そしてより価値のあるものになります。.
ITシステム停止の1時間あたりの平均コスト(ガートナー)
フォームに必要事項を入力して、組織でのリスクリターン(Return on Risk)フレームワークの導入について詳細をご確認ください。.

